고정 헤더 영역

상세 컨텐츠
본문
바이브 코딩으로 만든 업무 앱을 배포할 때는 생성 코드, 코딩 에이전트, 연결 도구를 함께 검토해야 합니다. Snyk와 Veracode의 공식 보안 글을 OWASP 가이드와 대조해, 개발 과정에서 실행할 수 있는 검증 절차로 정리했습니다. 자료 확인일은 2026년 10월 14일입니다.
1. 참고한 보안 글과 적용 범위
Snyk의 업로드 API 분석은 사용자 입력이 파일 경로로 전달되는 특정 구현을 다룹니다. Veracode의 2025 보고서는 생성 코드의 보안 평가를, Snyk의 2026 개발 환경 조사는 도구 연결과 에이전트 구성을 다룹니다. 각각 구현 사례, 평가 실험, 환경 조사이므로 수치를 서로 섞어 전체 서비스의 위험률로 계산하지 않습니다.
OWASP의 AI 코딩 가이드는 코드의 취약점에 더해 외부 정보가 에이전트 지시로 받아들여지는 위험을 설명합니다. 저장소 문서나 도구 응답을 참고할 때도 작업 목표와 허용 권한을 바꾸는 지시가 끼어들 수 있습니다. 실행 권한의 경계를 별도 제어로 유지해야 합니다.
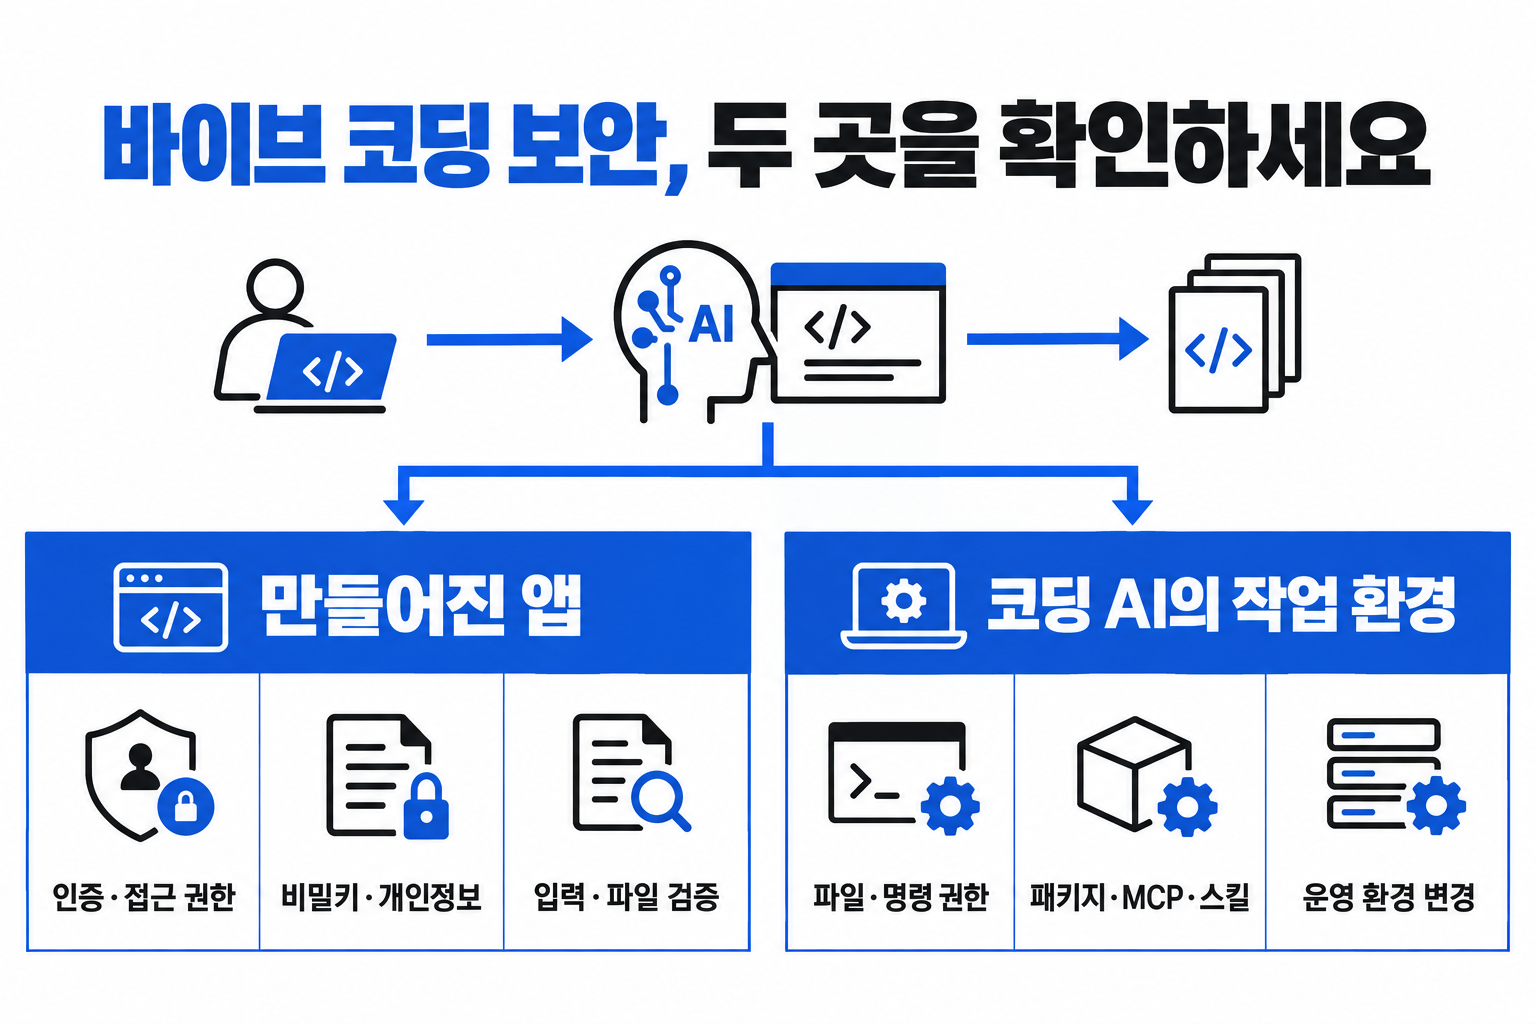
2. 시작 단계에서 데이터와 실행 권한을 분리합니다
시험 DB와 개발용 계정을 준비하고, 실제 고객 자료는 필요한 범위로 익명화하거나 가상 자료로 바꿉니다. AI에게 전달한 입력, 생성 파일, 진단 로그가 어디에 저장되는지도 확인하세요. 저장소에 제외 규칙을 추가해도 이미 올라간 기록이나 배포 파일까지 자동으로 없어지는 것은 아닙니다.
서버 비밀키와 브라우저에 배포되는 설정을 구분합니다. 외부 API 호출을 위한 서버 전용 키는 브라우저 번들에 포함되지 않아야 합니다. 저장소와 배포 산출물을 검사하고, 노출이 확인된 키는 해당 서비스 절차에 따라 폐기·재발급한 뒤 사용 기록을 확인합니다.
3. 문서 소유권을 서버에서 확인하고 시험합니다
권한 검사는 로그인 여부에서 끝나지 않습니다. 요청한 문서가 현재 사용자와 조직에 속하는지, 조회·수정·삭제 권한이 각각 있는지 서버에서 판단해야 합니다. 권한 정보가 빠졌을 때도 기본 거부로 처리하도록 설계합니다.
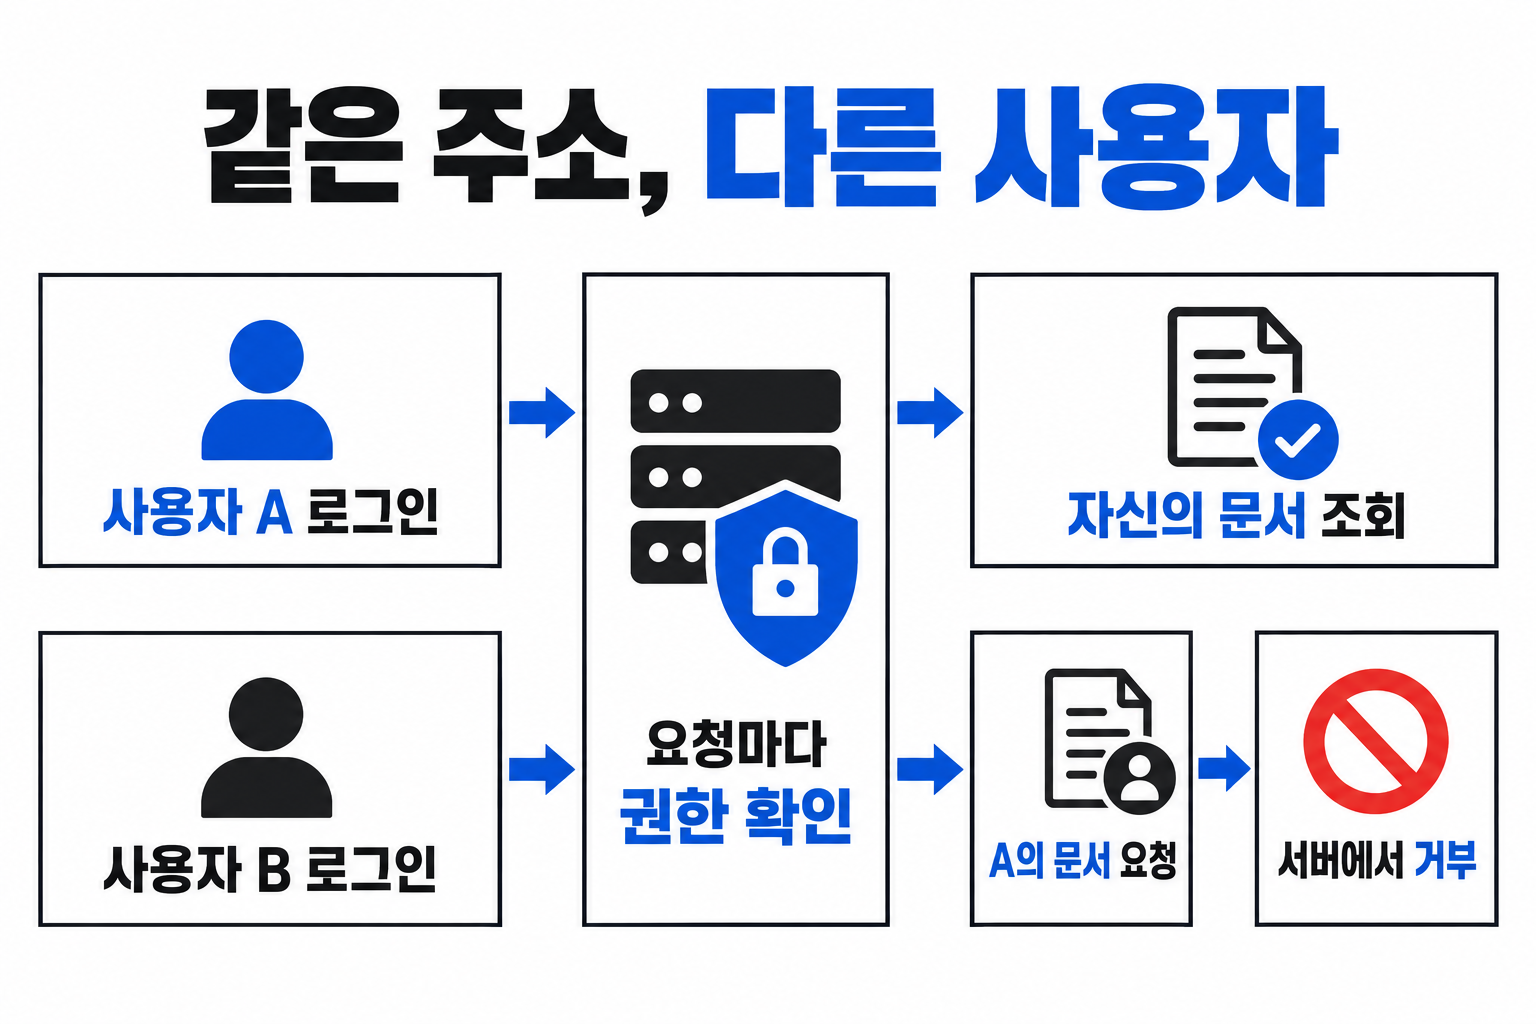
업무 적용 예시: 조직별 견적서 앱
시험 계정 A와 B가 서로 다른 조직에 속하도록 준비하고, 각자 만든 문서로 조회·다운로드·수정 시험을 구성합니다. B가 A의 문서를 요청하면 서비스의 정책에 맞는 거부 응답이 나오고 데이터가 변경되지 않아야 합니다. API 시험에 이 조건을 남겨 이후 수정에도 반복 확인합니다.
4. 생성 코드의 입력부터 저장까지 경로를 추적합니다
Snyk의 공개 사례는 업로드 파일명이 저장 경로에 그대로 사용되는 문제를 보여줍니다. 아래 공식 화면은 분석 도구가 코드의 경로 조작 위험을 표시하는 실제 시연입니다. 구현을 검토할 때 입력값이 어떤 파일·DB·화면 출력으로 이어지는지 따라가면 확인할 지점이 분명해집니다.
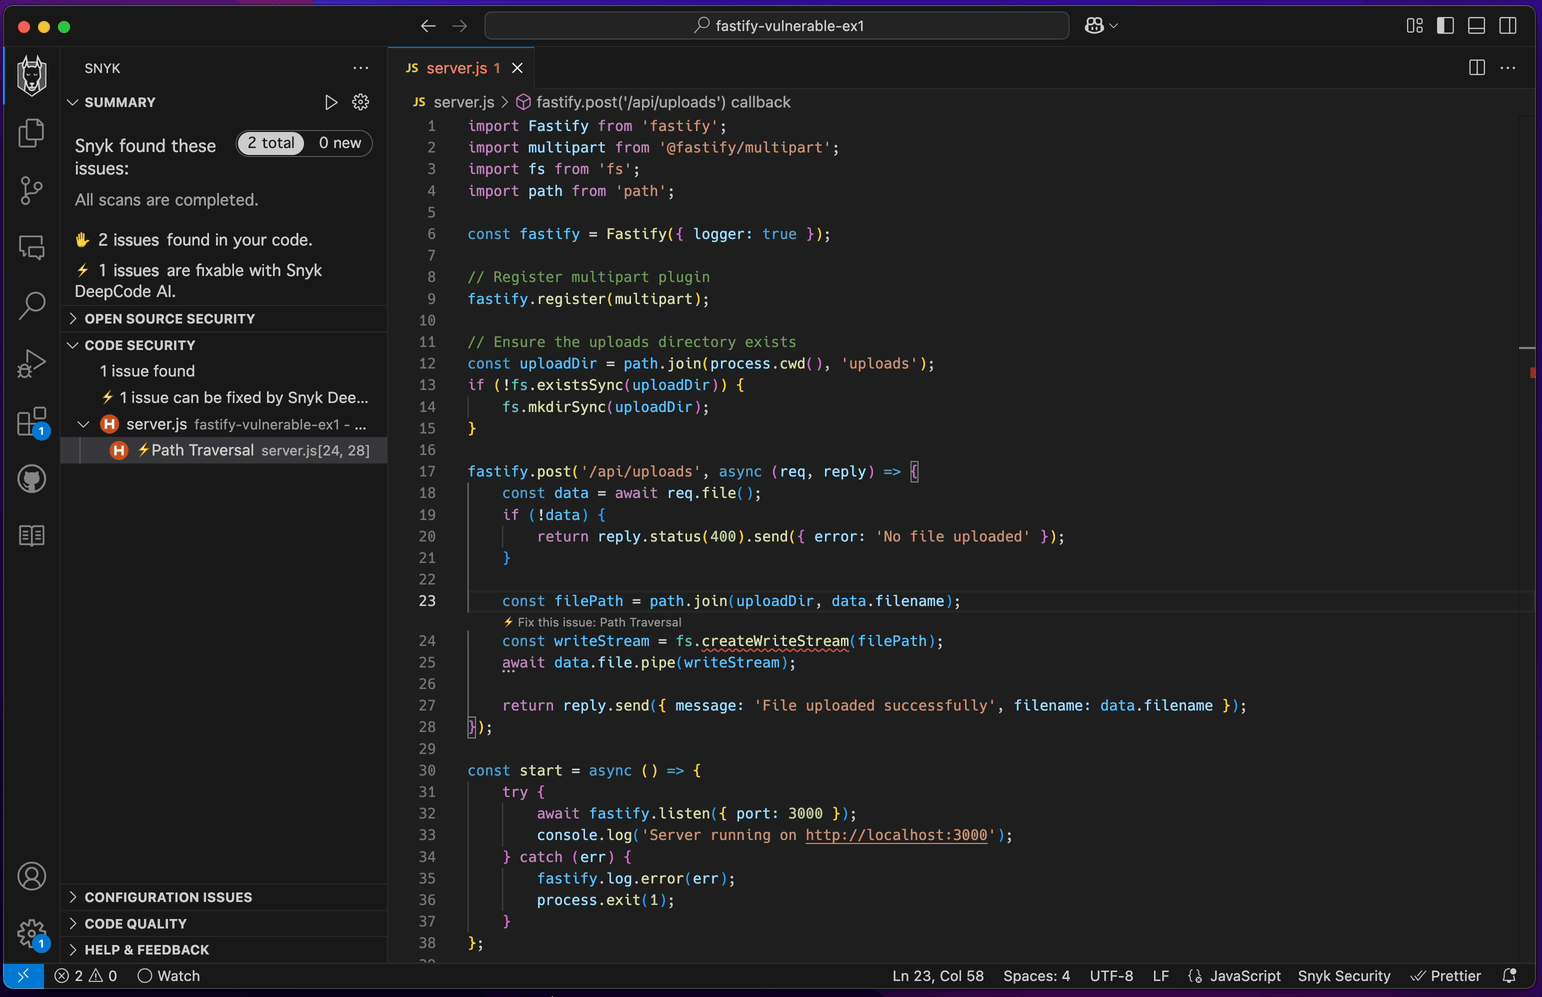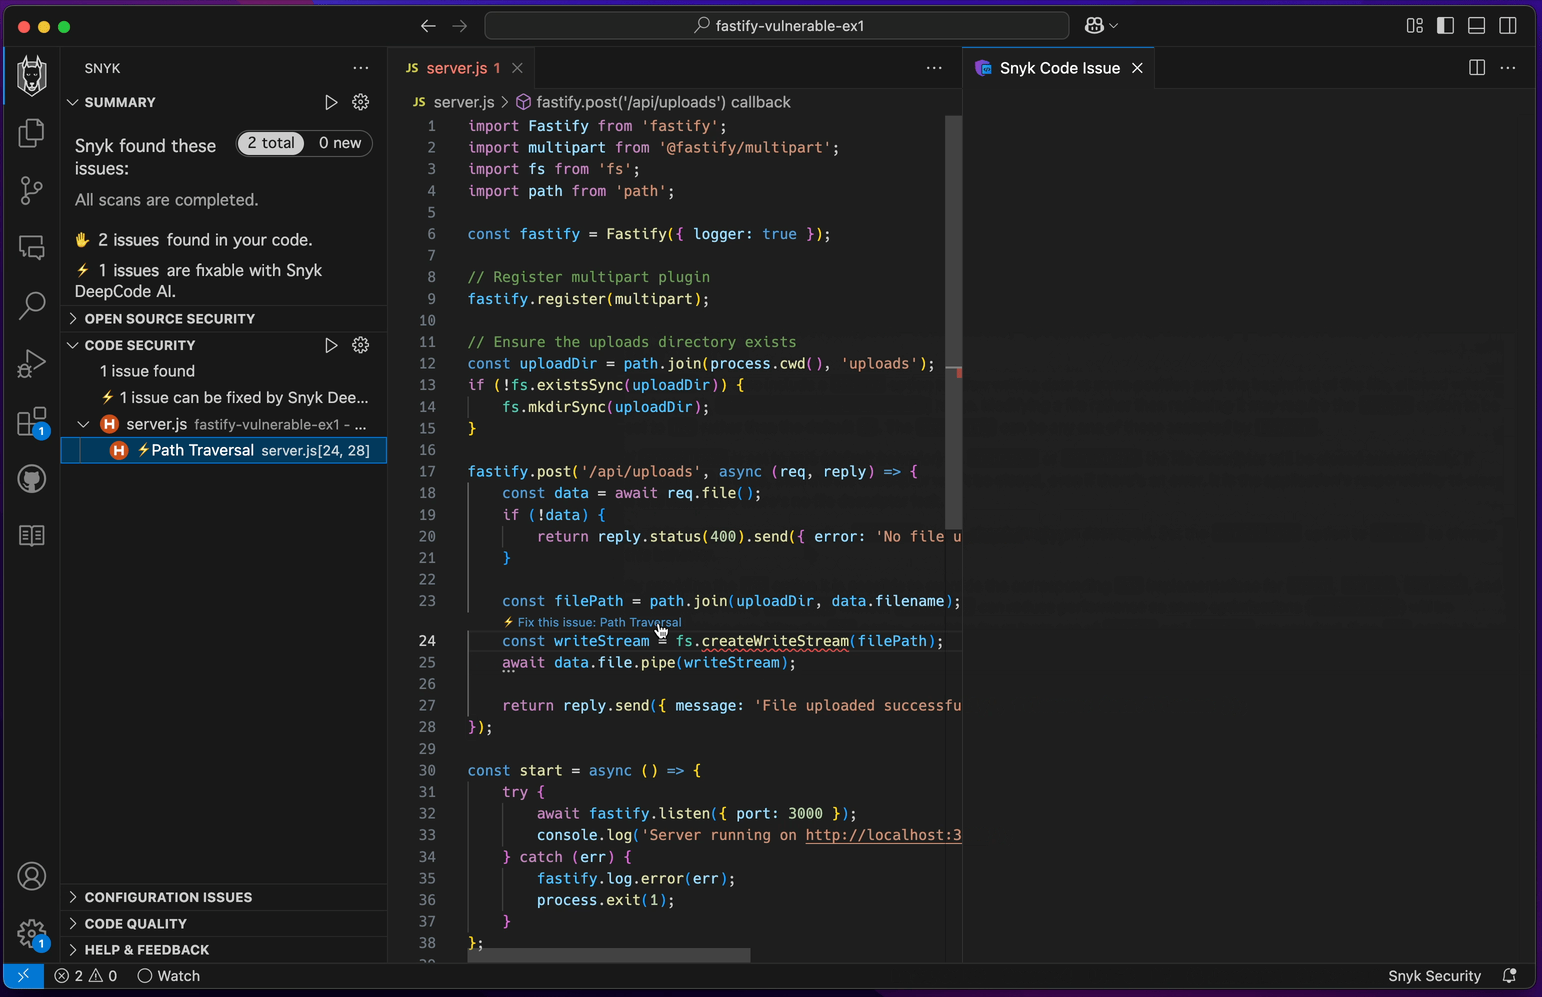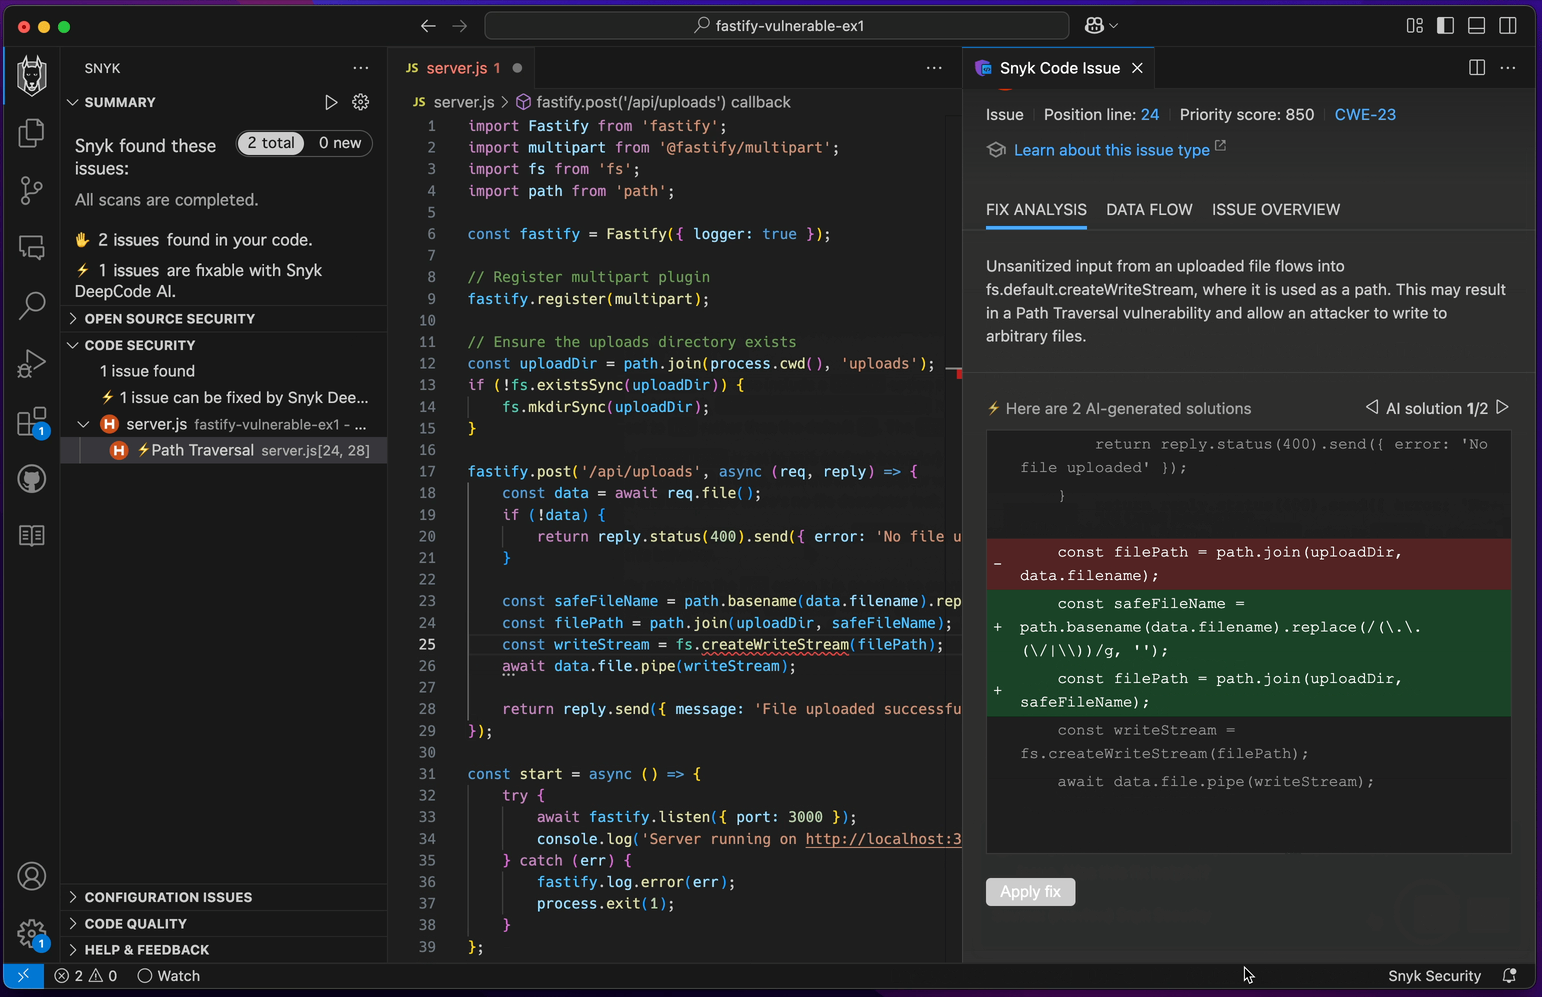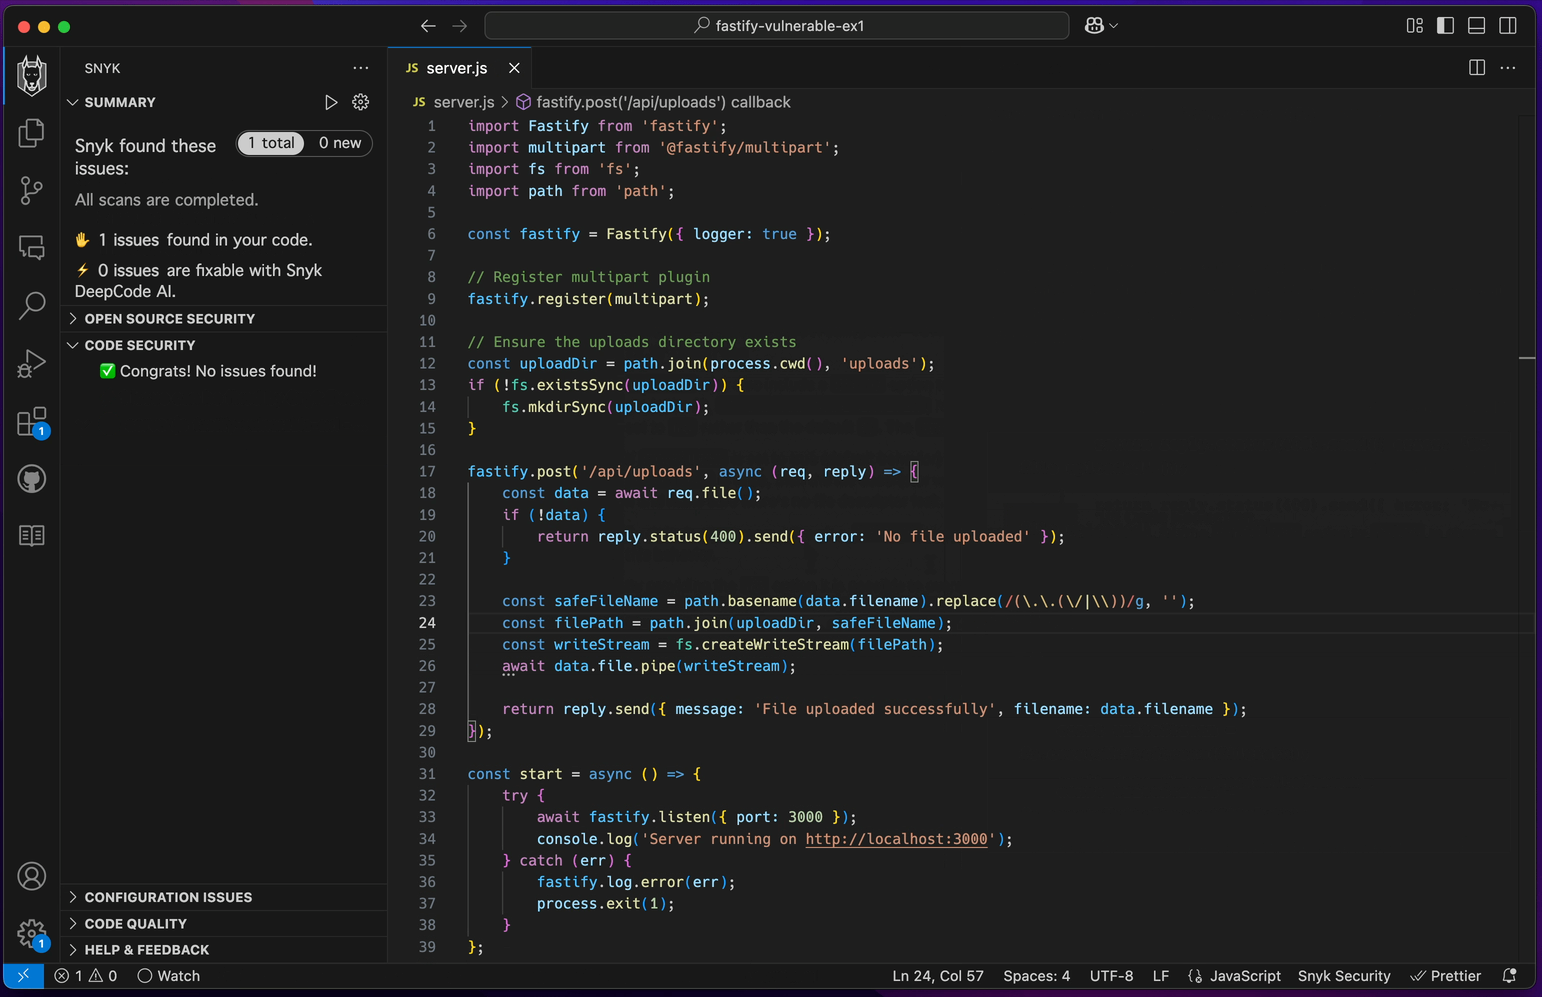
업로드는 서버 생성 파일명, 허용 종류와 크기, 지정 저장 영역, 접근 권한을 함께 적용합니다. 저장 파일은 웹에서 직접 실행되는 영역과 분리하고, 필요한 사용자에게만 다운로드를 제공합니다. 파일 유형 검증 한 가지를 통과했다고 전체 안전성을 판단하지 않습니다.
검색·게시판 같은 기능도 입력이 DB 질의와 화면 출력에 어떻게 전달되는지 검토합니다. 선택한 프레임워크의 공식 보안 기능을 유지하고, AI가 오류를 해결한다며 검증이나 보호 설정을 제거하지 않았는지 변경 내역을 확인하세요. 새 기능이 기존 권한과 데이터 처리에 미치는 영향도 함께 검토합니다.
5. 의존성과 도구 연결을 변경 기록에 포함합니다
새 패키지는 공식 배포처와 유지보수 이력을 확인한 뒤 프로젝트의 버전 관리 방식으로 추가합니다. 의존성 검사 결과와 잠금 파일의 변경을 함께 검토하세요. 예를 들어 JavaScript 프로젝트에서는 사용 중인 패키지 관리자의 감사 기능을 CI 검사에 연결할 수 있습니다.
MCP 서버와 스킬을 추가할 때는 출처, 변경 이력, 접근 대상, 실행 권한을 기록합니다. 에이전트가 운영 환경에 쓰기 작업을 할 수 있다면 실행 전 승인과 권한 검사를 도구 측에서 적용해야 합니다. 불필요한 연결은 제거하고, 시험 환경에서 필요한 범위만 허용합니다.
6. CI 검사와 사람의 검토를 연결합니다
비밀키 검사, 정적 분석, 의존성 검사와 서비스별 권한 시험을 자동 실행하도록 구성합니다. 도구가 통과했다고 검토를 끝내지 않고 변경된 인증·파일 처리·데이터 삭제 코드를 담당자가 확인합니다. 발견 사항의 수정 근거와 미해결 항목도 기록하세요.
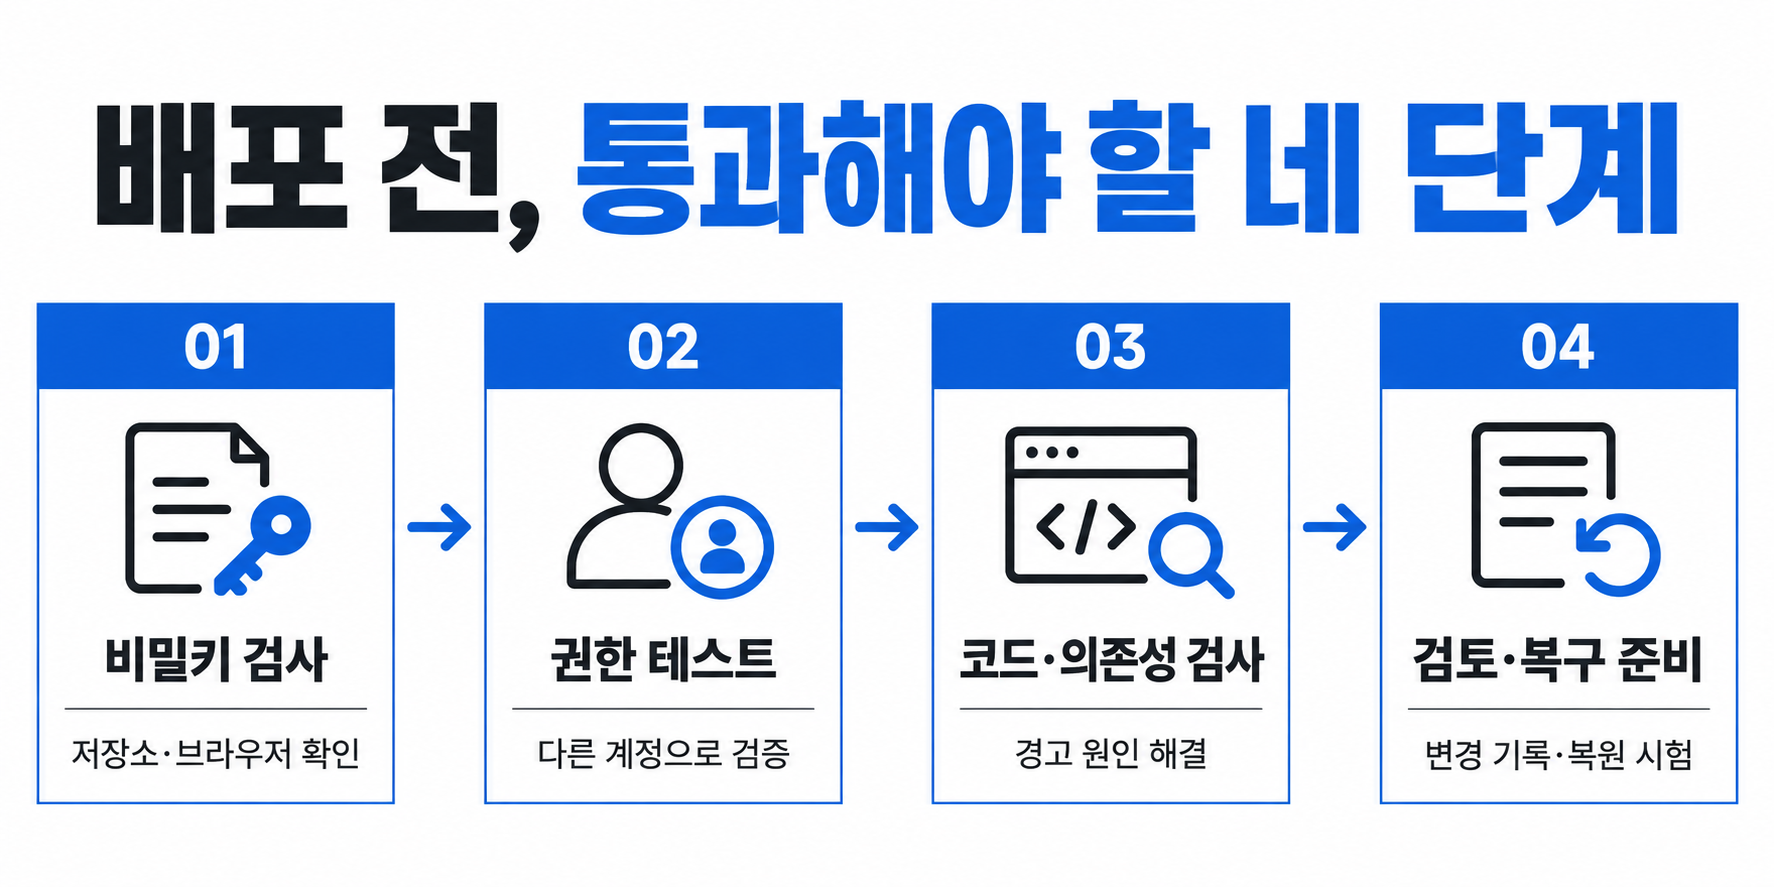
실패하는 시험을 지우거나 기대 값을 느슨하게 바꿔 통과시키는 수정은 원래 요구사항과 대조합니다. 승인한 버전과 배포 산출물을 연결해 두고, 복구 연습에는 데이터 마이그레이션과 백업 복원도 포함하세요. 서비스 특성에 맞춰 비정상 접근과 외부 호출량을 관찰할 수 있도록 로그를 준비합니다.
7. 작은 기능부터 검증 가능한 범위로 배포합니다
내부 업무 도구라면 읽기 전용 기능부터 적용하고, 자료 수정과 외부 전송은 단계적으로 확대하는 방식을 검토할 수 있습니다. 결과를 사용자가 확인할 화면과 실패 시 대응을 함께 설계하세요. 바이브 코딩의 개발 속도는 이런 검증 절차와 연결될 때 운영 가능한 결과로 이어집니다.
공식 출처·참고한 보안 블로그
Snyk · Liran Tal — AI가 만든 파일 업로드 API의 취약점 분석
Snyk — AI 코딩 환경·MCP 보안 조사, 2026.6.23
공식 시연 이미지 출처: Snyk, Liran Tal의 파일 업로드 API 분석 글. 취약점 설명을 위해 공개 시연 원본을 인용했으며 이미지 권리는 Snyk 및 해당 권리자에게 있습니다.
(주)제로원정보기술
AI 서비스 개발부터 GPU 서버 공급과 IT 인프라 구축까지 지원합니다.
주요 사업
AI 챗봇 · 내부 업무용 AI 서비스 · GPU 및 GPU 서버 공급 · 서버·클라우드 인프라 구축
상담 및 구축 문의
전화: 070-8095-9791
이메일: LCH@zerooneit.co.kr
본사: 경상북도 영천시 괴연1길 24-24, 경북테크노파크 하이브리드부품연구소 304-2호
지점: 대구광역시 수성구 알파시티1로 42길 11, 태왕알파시티수성 B동 1018호
'기술자료' 카테고리의 다른 글
| Step 5 Preview 직접 구축 가이드: GPU 구성·API 비용·라이선스 판단 기준 (0) | 2026.10.16 |
|---|---|
| Claude 11월 이용 정책 개정: 학대 금지 범위와 업무용 AI 중단 대응 (0) | 2026.10.15 |
| Hermes Agent 0.21.7 운영 가이드: 세션 재개·업데이트 채널과 검증 (0) | 2026.10.13 |
| Muse Wonder 도입 가이드: Active Memory·Focus, API 비용과 업무 검증 (0) | 2026.10.13 |
| EmbeddingGemma 2 사내 검색 구축 가이드: 멀티모달 구성·벡터 저장·운영 조건 (0) | 2026.10.12 |